KNX Data Secure protege los telegramas KNX individuales de extremo a extremo. El dispositivo emisor cifra y autentica cada telegrama; solo los dispositivos que tienen la clave correcta pueden leerlo o actuar en consecuencia, tanto si viaja por par trenzado, RF o IP. SharKNX puede descifrar, mostrar y enviar telegramas de grupo KNX Data Secure, y gestionar dispositivos Data Secure.
Esta página explica cómo funciona KNX Data Secure y cómo lo usa SharKNX. Para seguir el procedimiento paso a paso, consulta Cómo configurar KNX Data Secure.
Por qué existe KNX Data Secure
Cualquier dispositivo conectado a la misma línea puede leer un telegrama KNX estándar, y cualquier dispositivo puede enviar uno. Alguien con acceso a un cable de bus, un pulsador expuesto o una interfaz sin protección puede observar la instalación y enviar sus propios comandos. KNX Data Secure vuelve a proteger determinadas direcciones de grupo y dispositivos, incluso en un bus que no se puede proteger físicamente.
Cada telegrama seguro se cifra con AES-128 (modo CCM) e incluye:
- un código de autenticación de mensaje (MAC), que permite detectar cualquier modificación;
- un número de secuencia de 48 bits que siempre debe aumentar, para que no se pueda volver a reproducir un telegrama grabado.
A diferencia de KNX IP Secure, que solo protege la conexión IP, Data Secure protege el telegrama desde el emisor hasta el receptor.
Cómo funciona
Claves de grupo
Cada dirección de grupo segura tiene su propia clave de grupo, generada por ETS. ETS la descarga en todos los dispositivos vinculados a esa dirección. Solo los dispositivos que tienen la clave pueden leer un telegrama cifrado; los demás ven el contenido cifrado.
Quién puede enviar: la tabla de seguridad
El cifrado no lo es todo. Cada dispositivo Data Secure también guarda una tabla de seguridad con las direcciones individuales que acepta como emisores y el último número de secuencia recibido de cada una. Se guarda un número de secuencia por dirección emisora, no por dirección de grupo, y cada emisor usa un único contador para todos sus telegramas seguros. Un telegrama solo se acepta si:
- se descifra correctamente con la clave de grupo;
- la dirección individual del emisor figura en la tabla del receptor;
- su número de secuencia es superior al último que recibió ese receptor de dicho emisor.
Si falla alguna comprobación, el receptor ignora el telegrama sin avisar. Esto significa que:
- para leer telegramas seguros, bastan las claves de grupo;
- para enviar telegramas seguros que actúen sobre los dispositivos, también debes usar una dirección individual de confianza para los receptores.
Gestión de dispositivos y claves de herramienta
Los dispositivos Data Secure también protegen su configuración. El acceso de gestión - por ejemplo, para leer las propiedades de un dispositivo o cambiar ajustes - se protege con una clave de herramienta por dispositivo, que ETS establece durante la puesta en servicio. Sin ella, un dispositivo seguro rechaza esas operaciones.
Leer telegramas Data Secure en SharKNX
SharKNX instala automáticamente las claves de grupo cuando cargas:
- tu proyecto ETS (
.knxproj) en la página Proyecto; o - un llavero de claves (
.knxkeys) o un proyecto en la pestaña Seguridad de la página Conectar.
Desde ese momento, los telegramas seguros del Monitor se descifran al instante y se muestran con su nombre, tipo de punto de datos y valor decodificado, igual que los demás. La monitorización no requiere nada más: no hace falta configurar emisores.
Sin la clave - o si un telegrama seguro no supera una comprobación, por ejemplo por un MAC incorrecto o un número de secuencia repetido - SharKNX lo muestra como un telegrama seguro sin abrir. El motivo exacto se registra en la Formatos de Exportación (data_secure_status y data_secure_rejection), lo que ayuda a distinguir una clave ausente de una repetición.
Enviar telegramas Data Secure en SharKNX
Para enviar, cada dirección de grupo segura necesita una dirección individual emisora de confianza para los dispositivos receptores. Se configura en la página Remitentes KNX Secure, que se abre desde el banner bajo las pestañas de la página Proyecto o desde la insignia Data Secure de la página Monitor.
La insignia del Monitor muestra el estado de un vistazo: gris si el proyecto no tiene direcciones de grupo seguras, ámbar si las tiene pero no se han configurado emisores y verde cuando los emisores están configurados.
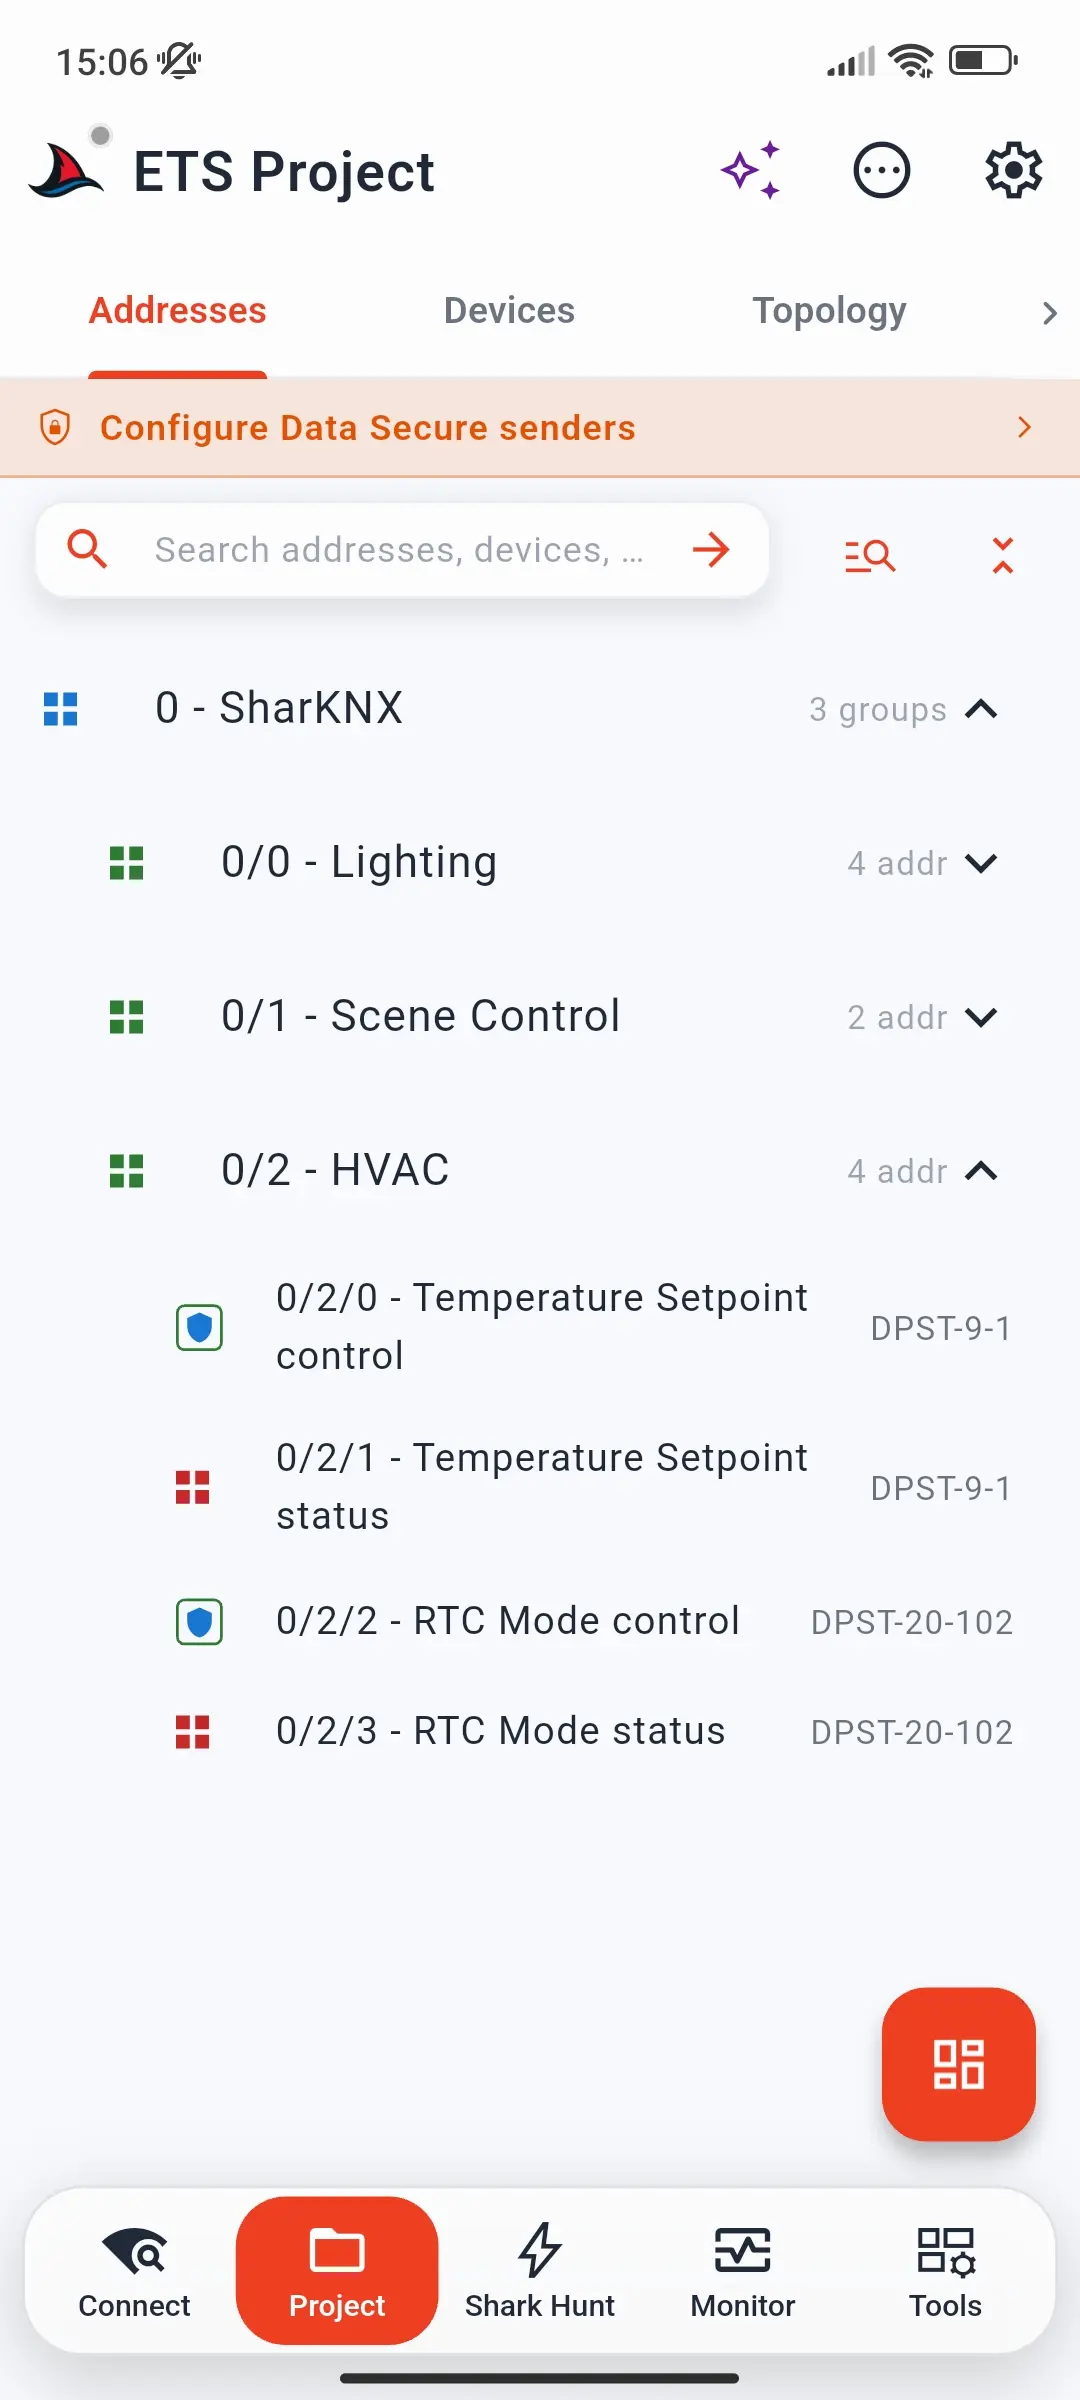
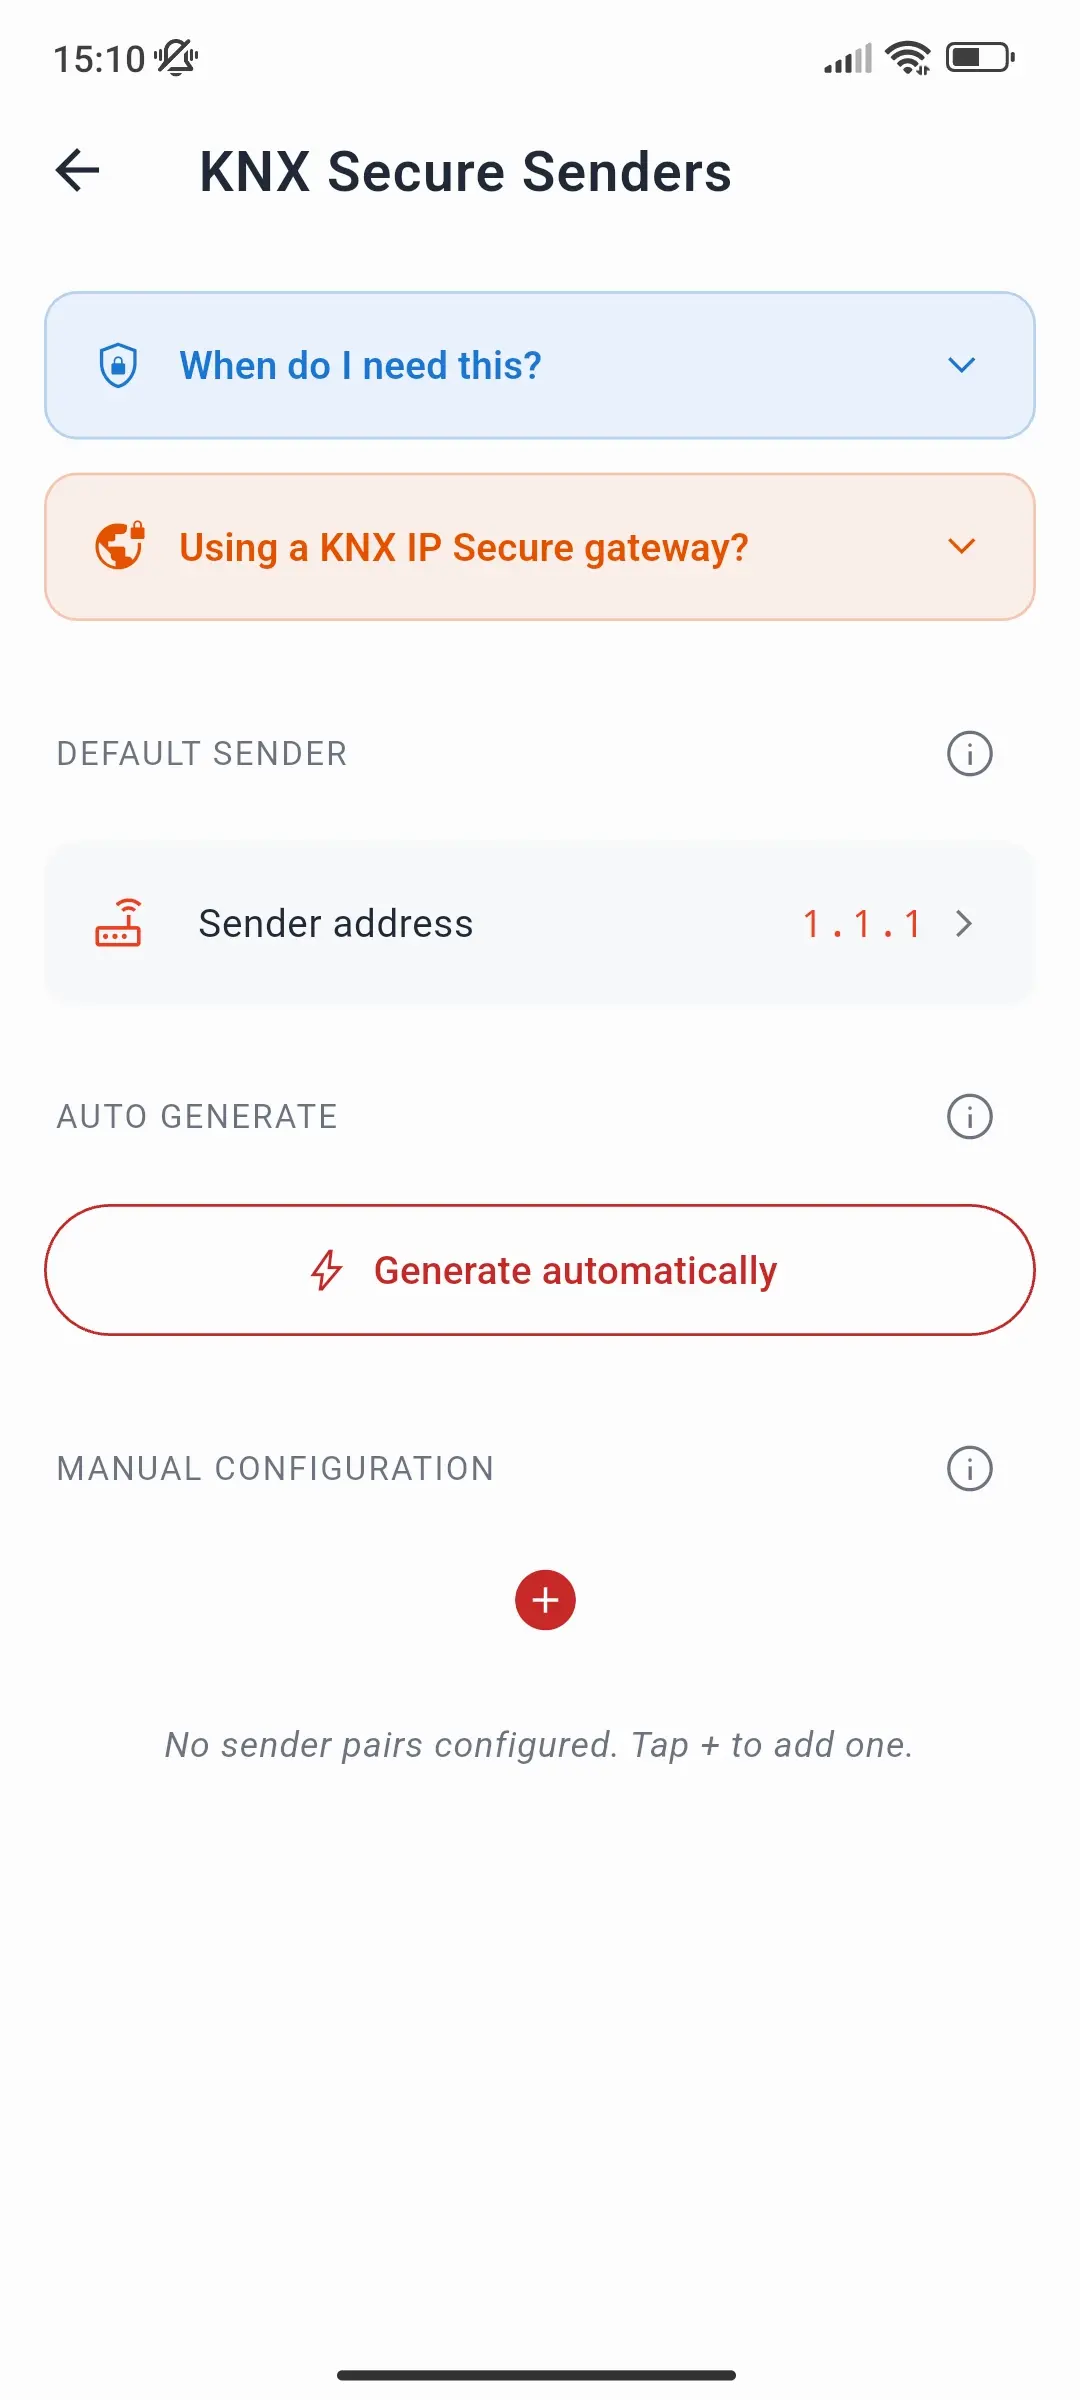
La página tiene tres partes:
- Remitente por defecto - dirección individual para cada dirección de grupo segura sin una entrada propia. Déjala en Auto para usar la dirección de la conexión al gateway.
- Auto generar - asigna a cada dirección de grupo segura un emisor del proyecto: el dispositivo con la dirección individual más baja que transmite en ella. Son direcciones de dispositivos reales; lee la advertencia antes de usar esta opción.
- Configuración Manual - pares dirección de grupo segura → emisor que reemplazan el valor predeterminado.
Elegir una dirección emisora
Envía siempre desde una dirección individual que no utilice ningún dispositivo real y en la que confíen los receptores. Lo habitual es crearla en ETS:
- Añade al proyecto un dispositivo de reserva - por ejemplo, una interfaz IP Secure usada solo como marcador - y asígnale una dirección individual libre.
- Vincula a ese dispositivo las direcciones de grupo seguras desde las que quieras enviar, para que ETS añada su dirección a las tablas de seguridad de los receptores.
- Descarga los receptores afectados y configura esa dirección como Remitente por defecto en SharKNX.
Aviso: nunca envíes como si fueras un dispositivo real. Si una entrada emisora - generada automáticamente o añadida manualmente - usa la dirección de un dispositivo real en funcionamiento, basta un comando de SharKNX para que el resto de la instalación deje de reaccionar a ese dispositivo.
Según la norma KNX para herramientas, SharKNX numera sus telegramas seguros con la hora actual: los milisegundos transcurridos desde el 5 de enero de 2018. Un dispositivo, en cambio, empieza a contar desde la hora en que ETS lo puso en servicio y suma solo uno por telegrama, por lo que su contador es mucho menor. Si SharKNX envía como ese dispositivo, todos los receptores que confían en su dirección guardan el número mucho más alto de SharKNX y desde entonces ignoran como repetidos los telegramas del dispositivo real, en todas sus direcciones de grupo seguras, no solo en aquella donde enviaste. El contador del dispositivo nunca lo alcanza. Para recuperarse, normalmente hay que volver a descargar desde ETS los receptores afectados.
Enviar por un túnel KNX IP Secure
En un túnel KNX IP Secure, la interfaz siempre envía tus telegramas al bus con la dirección individual propia del túnel e ignora cualquier otra dirección emisora. Los ajustes de Remitentes KNX Secure no tienen efecto y SharKNX te lo indica al enviar.
Para enviar telegramas seguros por un túnel seguro, vincula sus direcciones de grupo seguras a la interfaz del túnel en ETS, de modo que su dirección figure en las tablas de seguridad de los receptores, y descarga los receptores.
Gestionar dispositivos Data Secure
Para leer o gestionar un dispositivo Data Secure - por ejemplo, desde la página Diagnóstico - SharKNX necesita su clave de herramienta. Carga el llavero de claves de la instalación (.knxkeys) o el proyecto ETS en la pestaña Seguridad de la página Conectar; SharKNX obtiene automáticamente las claves de herramienta. Los dispositivos Data Secure aparecen identificados y SharKNX te avisa si falta una clave.
KNX Data Secure y KNX IP Secure
| KNX Data Secure | KNX IP Secure | |
|---|---|---|
| Protección | Telegramas individuales, de extremo a extremo, en cualquier medio | La conexión IP: túnel o backbone de routing |
| Claves | Una clave de grupo por dirección de grupo segura; una clave de herramienta por dispositivo | Contraseñas de usuario del túnel; clave backbone |
| Comprobación del emisor | Los receptores solo aceptan las direcciones emisoras incluidas en la lista | Solo se conectan clientes autenticados |
| Uso en SharKNX | Leer y enviar telegramas de grupo seguros; gestionar dispositivos seguros | Conectarse a una interfaz o backbone seguro |
Son mecanismos independientes. Una instalación puede usar uno, ambos o ninguno - consulta KNX IP Secure.
Solución de problemas
Los telegramas seguros muestran contenido cifrado. SharKNX no tiene la clave de grupo para esa dirección. Carga el proyecto ETS o el llavero de claves de esta instalación.
El comando se envía, pero el dispositivo no reacciona. El receptor no confía en la dirección emisora. Comprueba desde qué dirección envías (la página Remitentes KNX Secure o la dirección del túnel KNX IP Secure) y asegúrate de que ETS la incluya como emisor para esa dirección de grupo.
Un dispositivo ha dejado de reaccionar después de enviar un comando con SharKNX. SharKNX envió usando la dirección individual de ese dispositivo, por lo que los receptores ahora ignoran sus telegramas reales (consulta la advertencia anterior). Elimina esa dirección de Remitentes KNX Secure y usa una dirección emisora específica. Para que los receptores vuelvan a aceptar el dispositivo real, descárgalos desde ETS.
Un dispositivo rechaza las operaciones de gestión. Falta su clave de herramienta. Carga el llavero de claves o el proyecto en la pestaña Seguridad.
Más información
- Cómo configurar KNX Data Secure - configuración paso a paso en SharKNX
- KNX IP Secure - protección de la conexión IP
- La documentación KNX Secure de KNX Association y las notas de aplicación de los fabricantes (por ejemplo, la nota KNX Data Secure de ABB) explican en detalle el protocolo y su configuración en ETS.
