KNX IP Secure protege la comunicación KNX en redes IP. Cifra y autentica el tráfico entre dispositivos KNX IP - interfaces, routers y clientes como ETS o SharKNX - para impedir que otros usuarios de la red lean telegramas o inyecten comandos. SharKNX admite las dos variantes: tunneling seguro hacia una interfaz KNX IP y routing seguro mediante multicast.
Esta página explica cómo funciona KNX IP Secure y cómo lo usa SharKNX. Para seguir el procedimiento paso a paso, consulta Cómo configurar KNX IP Secure.
Por qué hay que proteger KNX IP
KNXnet/IP sin protección transmite telegramas sin cifrar ni autenticar. Cualquiera con acceso a la red - una persona conectada al Wi-Fi de invitados, un dispositivo comprometido o el portátil de un contratista - puede leer todos los telegramas y enviar sus propios comandos: encender luces, abrir persianas o cambiar consignas. A medida que las instalaciones KNX comparten redes IP con otros sistemas del edificio, esto deja de ser aceptable; KNX IP Secure es la respuesta del estándar.
KNX IP Secure añade tres garantías a la conexión IP:
- Autenticación - solo se conectan clientes con las credenciales correctas.
- Confidencialidad - el tráfico se cifra con AES-128 (modo CCM) y no se puede leer.
- Integridad y frescura - cada trama contiene un código de autenticación de mensaje y un número de secuencia o temporizador, lo que impide modificarla o repetirla después.
KNX IP Secure protege solo el lado IP. Cuando un telegrama sale de la interfaz hacia la línea de par trenzado KNX, IP Secure deja de aplicarse. La protección del telegrama de extremo a extremo corresponde a KNX Data Secure.
Cómo funciona
Tunneling seguro
El tunneling permite que un cliente como SharKNX se conecte a una interfaz KNX IP para monitorizar y enviar comandos al bus. Con KNX IP Secure:
- El cliente abre una conexión TCP con la interfaz. Los túneles seguros siempre usan TCP; el estándar no permite UDP.
- El cliente y la interfaz acuerdan una clave de sesión nueva mediante un intercambio de claves ECDH (X25519), de modo que cada sesión se cifra con una clave distinta.
- El cliente se autentica con el ID de usuario y la contraseña de un túnel. Cada túnel de la interfaz tiene sus propias credenciales, definidas en ETS y guardadas en el llavero del proyecto.
- A partir de ahí, cada trama se cifra y autentica con la clave de sesión y se numera para impedir que se repita.
Dirección emisora: En un túnel seguro, la interfaz transmite tus telegramas al bus con la dirección individual propia del túnel e ignora las demás direcciones emisoras. Esto importa para KNX Data Secure, donde los receptores comprueban quién envía cada telegrama. SharKNX te avisa si la dirección emisora Data Secure configurada se sustituye de este modo.
Routing seguro
El routing conecta routers KNX IP - y clientes que se unen a ellos - mediante multicast IP (de forma predeterminada 224.0.23.12 en el puerto UDP 3671). Con KNX IP Secure, todos los routers de este backbone comparten una clave simétrica, la clave backbone. Cada trama multicast se cifra y autentica con ella; un temporizador compartido mantiene la frescura de las tramas y descarta las antiguas. Todos los dispositivos de un backbone seguro deben usar la misma clave backbone.
KNX IP Secure y KNX Data Secure
Son mecanismos independientes que a menudo se confunden. Una instalación puede usar uno, ambos o ninguno.
| KNX IP Secure | KNX Data Secure | |
|---|---|---|
| Protección | La conexión IP: túnel o backbone de routing | Telegramas individuales, de extremo a extremo y en cualquier medio |
| Dónde se aplica | Solo entre dispositivos IP | Del dispositivo emisor a los dispositivos receptores |
| Claves | Contraseñas de usuario del túnel; clave backbone | Una clave por dirección de grupo segura; claves de herramienta por dispositivo |
| Uso en SharKNX | Conectarse a una interfaz o backbone seguro | Leer y enviar telegramas de grupo seguros; gestionar dispositivos seguros |
Consulta KNX Data Secure para saber cómo gestiona SharKNX el cifrado a nivel de telegrama.
Las credenciales necesarias
Todas las credenciales KNX Secure se crean en ETS y se guardan en el llavero del proyecto. SharKNX las admite en tres formatos:
| Fuente | Contenido | Cuándo usarla |
|---|---|---|
Archivo de llavero (.knxkeys) |
ID y contraseñas de usuario de túneles, clave backbone y, para KNX Data Secure, claves de grupo y claves de herramienta de dispositivos | Si solo quieres las credenciales, no el proyecto completo |
Proyecto ETS (.knxproj) |
El proyecto completo, incluidos sus datos de seguridad | Si ya vas a cargar el proyecto |
| Clave backbone (introducida manualmente) | Solo la clave backbone de 128 bits, en 32 dígitos hexadecimales | Si necesitas routing seguro y solo tienes la clave |
Exportar un llavero desde ETS
En ETS, abre los detalles del proyecto desde la vista general, ve a la sección Seguridad y exporta el llavero. ETS te pedirá una contraseña para proteger el archivo; necesitarás la misma al cargarlo en SharKNX.
¿Contraseña incorrecta? SharKNX comprueba la firma ETS del llavero al cargarlo, así que detecta enseguida una contraseña incorrecta con "Incorrect password or corrupted keyring file"; no espera hasta que intentes conectarte.
Usar KNX IP Secure en SharKNX
Cargar credenciales
Las credenciales se pueden cargar desde tres lugares de la página Conectar:
- La pestaña Seguridad, que también muestra el contenido del archivo cargado, como el número de interfaces y dispositivos KNX Data Secure.
- La ficha de un gateway seguro, mediante Cargar credenciales.
- El menú ⋯ Acciones, que carga directamente un llavero.
Las credenciales se conservan al reiniciar la aplicación. Al cargar un llavero nuevo se sustituye el anterior.
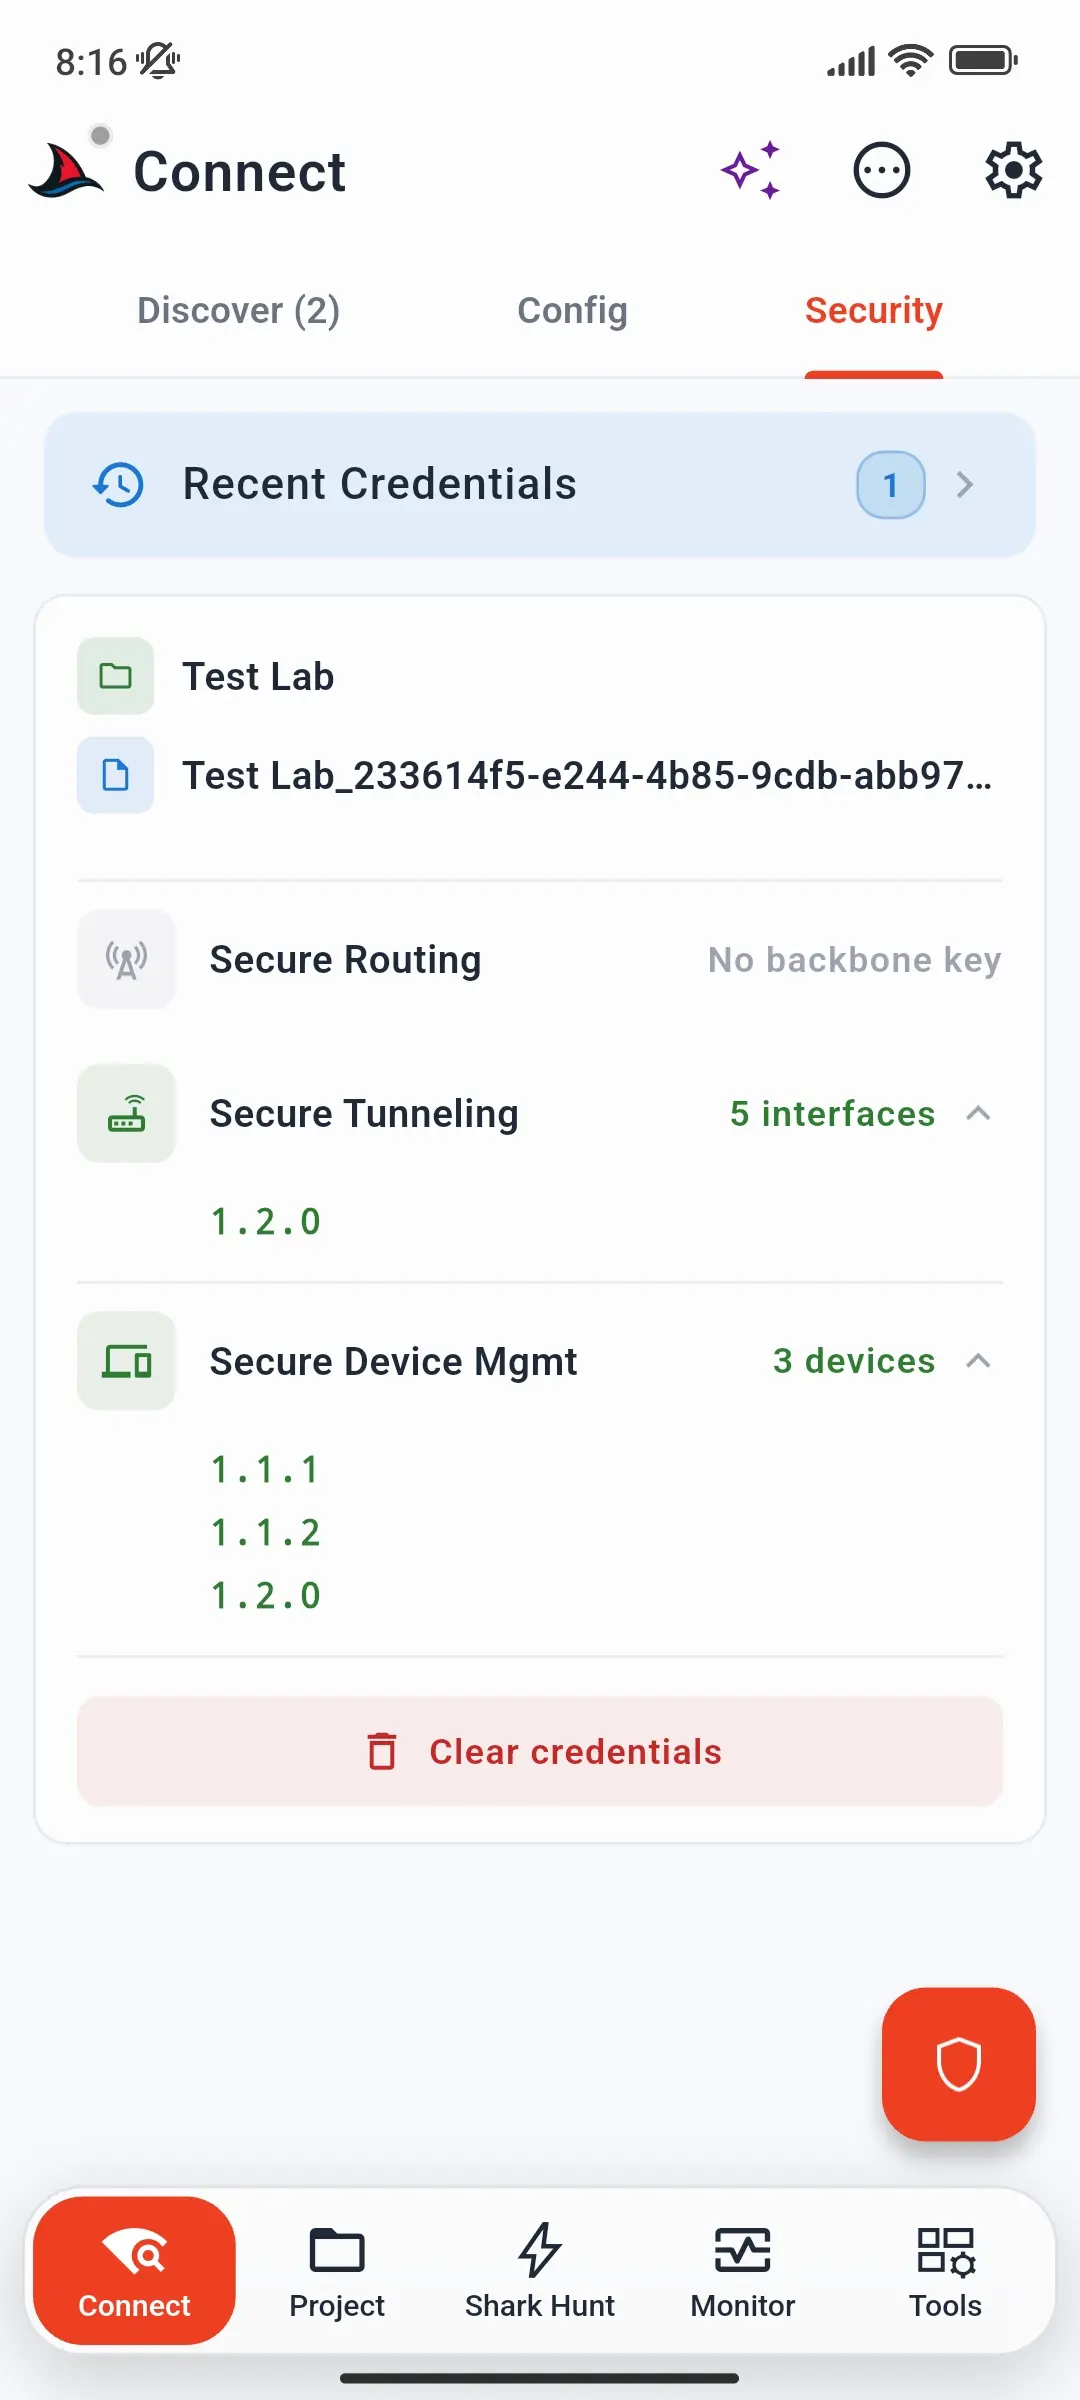
Conectar
Los gateways que anuncian KNX IP Secure aparecen marcados como seguros en la pestaña Listo. Si tocas Sin backbone key y no hay credenciales correspondientes cargadas, SharKNX te ofrece abrir primero la pestaña Seguridad.
En routing seguro, los routers KNX IP compatibles ofrecen una opción multicast segura. Su estado muestra Listo cuando hay una clave backbone disponible o Sin backbone key hasta que cargues una.
Solución de problemas
Falla la autenticación al conectar. La contraseña del túnel no coincide con la interfaz. Comprueba que el llavero proceda del mismo proyecto ETS con el que se programó la interfaz por última vez. Si se volvió a programar, exporta un llavero nuevo.
Aparece «Sin backbone key» en routing seguro. Carga un llavero o proyecto con la clave backbone, o introdúcela manualmente.
Conectado, pero los telegramas de grupo seguros siguen apareciendo cifrados. Es KNX Data Secure, no IP Secure. Las claves de grupo están en el mismo llavero o proyecto - consulta KNX Data Secure.
El receptor rechaza comandos a una dirección de grupo Data Secure. En un túnel seguro, la dirección emisora siempre es la del túnel. Los dispositivos receptores deben aceptar esa dirección como emisora - consulta KNX Data Secure.
Más información
- Cómo configurar KNX IP Secure - guía de conexión paso a paso
- KNX Data Secure - cifrado a nivel de telegrama
- Cómo conectarse a un Gateway KNX - conexiones tunneling y routing en general
